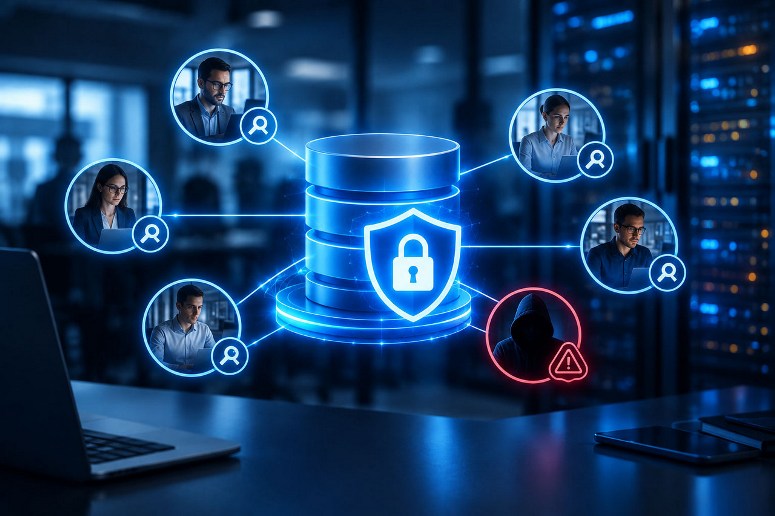
Реальные данные клиентов видит не только ИБ-отдел. Копии продакшн-баз уходят разработчикам, тестировщикам, аналитикам и подрядчикам. Каждая такая копия — потенциальная утечка и штраф по 152-ФЗ. При этом мало кто в компании может точно ответить, сколько таких копий существует и где они лежат.
Кто на самом деле работает с вашими данными
Контроль доступа к БД редко бывает полным. На бумаге доступ есть у узкого круга лиц, но на практике реальные данные клиентов видят несколько групп сотрудников:
- Штатные специалисты. Разработчики, тестировщики и аналитики получают доступ к реальным данным, чтобы отлаживать код, воспроизводить ошибки и строить отчёты. Часто им нужны не все поля, но выдаётся вся база целиком, потому что так проще и быстрее.
- Внешние подрядчики. Аутсорс-команды подключаются к тем же копиям, что и штатные сотрудники. Формально есть NDA и договор, но технического контроля за тем, какие данные они выгружают и куда сохраняют, обычно нет.
Чем больше людей и команд работают с реальными данными, тем шире периметр утечки. Защитить его паролями и ролями не получается — копии живут вне продуктивного контура, и именно там чаще всего теряется контроль.
Почему теневые копии продакшн-баз стали главной угрозой
Разработчику нужна среда, максимально похожая на боевую. Иначе ошибки не воспроизводятся, а тесты не показывают реальную картину. Поэтому дампы продакшн-баз регулярно попадают на тестовые стенды, в локальные окружения и даже на ноутбуки специалистов. Никто не делает это со злым умыслом — так удобнее работать.
Именно утечки данных через тестовые среды дают значительную долю инцидентов. Копия не обновляется и не удаляется после завершения задачи. Доступ к тестовому стенду не логируется. Подрядчик может выгрузить данные без согласования, потому что технически ему ничего не мешает. При этом в копии лежат те же персональные данные, что и в продуктивной базе. А значит, требования регулятора распространяются и на неё. Компания может считать, что защитила продуктивный контур, но забыть про десяток копий, которые живут своей жизнью. Здесь и нужна система защиты баз данных, которая контролирует не только продуктив, но и все его копии.
Что требует регулятор и чем грозят оборотные штрафы
Обезличивание персональных данных — не рекомендация, а обязательное требование 152-ФЗ. Если ПДн попадают в тестовую среду в исходном виде, это уже нарушение, даже если утечки не произошло. Регулятор смотрит не на намерения, а на факт обработки данных без должной защиты.
Последствия ощутимы по двум направлениям. Финансовые потери растут: оборотные штрафы за утечку ПДн делают риск сопоставимым с крупной статьёй расходов, а не с мелким административным взысканием. Репутационный удар не менее болезненный: клиенты и партнёры узнают об инциденте, а восстановление доверия занимает годы. Простая выгрузка базы «для тестов» превращается в нарушение, за которое отвечает бизнес, а не конкретный разработчик.
Как маскирование данных закрывает риск утечки
Маскирование данных для защиты ПДН решает проблему на уровне копии. Вместо реальных значений в тестовую среду попадают синтетические, но логика и связи между таблицами сохраняются. Тестировщик получает данные, пригодные для работы, но не содержащие персональной информации.
Процесс выглядит так:
- Система находит чувствительные поля — ФИО, телефоны, адреса, номера документов.
- Значения заменяются на сгенерированные, реалистичные по формату.
- Копия передаётся в разработку или аналитику без риска утечки.
Безопасная аналитика строится на том же принципе: аналитик видит структуру и закономерности, но не конкретных людей. Риск утечки через копию падает до нуля, потому что украсть из неё нечего.
На что смотреть при выборе решения для маскирования
Чтобы защита работала, а не создавала новую нагрузку, проверьте несколько моментов. Автопоиск чувствительных данных должен находить ПДн без ручного перебора таблиц — иначе проект растянется на месяцы. Гибкие правила маскирования нужны, потому что разным командам требуются разные маски: разработке одни, аналитике другие. Поддержка статического и динамического режимов закрывает оба сценария — копии баз и доступ в реальном времени. И отдельно стоит проверить, сохраняются ли связи между таблицами после маскирования, иначе тесты потеряют смысл.
Решения этого класса представлены на dis-group.ru. Платформа «Плюс7 ФормИТ Маскинг» закрывает полный цикл: находит ПДн, обезличивает копии и раздаёт доступ по ролям. Это позволяет навести порядок в тестовых средах без остановки разработки.
Контроль доступа к данным — это не только пароли и роли, но и обезличивание копий. Пока в компании существуют теневые выгрузки, любой сотрудник или подрядчик с доступом к тестовому стенду может стать источником утечки. Закрыть этот риск разовыми мерами не получится: копии создаются постоянно, и каждая из них требует внимания.
«Плюс7 ФормИТ Маскинг» закрывает риск утечки через тестовые среды и обеспечивает соответствие 152-ФЗ. Платформа автоматически находит персональные данные, обезличивает копии и раздаёт доступ по ролям — без остановки разработки и без ручной работы аналитиков. Это не разовый проект, а постоянный процесс, встроенный в работу с данными.